Newest Post

Showing posts with label hacking. Show all posts

Cara Hack Facebook Tanpa Menggunakan Software

| Thursday, September 20, 2012
Read more »
Cara yang satu ini cukup sulit, susah dan perlu banyak waktu untuk bisa mencapai puncak dari cara ini. Tetapi tidak ada salahnya teman-teman mencoba. Pertama-tama yang teman-teman harus lakukan adalah mengetahui informasi tentang orang yang akan dihack facebooknya misalnya Email.

Adapun syarat-syarat yang harus teman-teman punuhi yaitu harus mempunyai 3 facebook atau lebih yang telah berteman dengan si korban. Ini berguna untuk mengirim kode yang berjumlah 3 buah kode ke 3 buah facebook tema-teman. Jika syarat-syarat telah dipenuhi, mari kita ke langkah selanjutnya.

Step by step.
1. Login facebook menggunakan email korban. Ketik sembarang password, maka akan terlihat halaman salah login.
Cara Hack Facebook Tanpa Menggunakan Software
2. Masukan sembarang kata sandi terus menerus sampai terlihat halaman di bawah ini. Klik ini saya.

Cara Hack Facebook Tanpa Menggunakan Software
3. Klik Atur ulang kata sandi.

Cara Hack Facebook Tanpa Menggunakan Software
4. Pada halaman ini, hilangkan tanda contreng di semua email korban dan klik Tidak punya akses ke sini lagi. Lihat.

Cara Hack Facebook Tanpa Menggunakan Software
5. Nah pada tahap ini, masukan email anda yang belum terdaftar di facebook. Ingat email yang belum terdaftar di facebook.

Cara Hack Facebook Tanpa Menggunakan Software
6. Lihat tulisan yang saya beri tanda merah. Di situ tertulis 3 syarat yang harus anda penuhi yaitu yang  pertaman Pilih 3 teman yang tepercaya, kedua Hubungi teman anda untuk mendapatkan kode keamanan dan yang ketiga Pulihkan Akun Anda.

Cara Hack Facebook Tanpa Menggunakan Software 
Seperti yang telah saya jelaskan diatas bahwa anda harus mempunyai 3 facebook atau lebih yang telah berteman dengan korban untuk kode tersebut dikirim ke anda. Klik Lanjutkan.

7. Selanjutnya anda akan dibawa ke tahap kedua yaitu memilih tiga teman. Pilih 3 buah facebook anda yang telah berteman dengan si korban. ingat pilih 3 facebook anda.

Cara Hack Facebook Tanpa Menggunakan Software
8. Kode yang akan anda terima seperti ini.

Cara Hack Facebook Tanpa Menggunakan Software
9. Masukan kode yang telah dikirim ke facebook anda.
10. Yang terakhir yaitu Pulihkan Akun. Dan anda telah dapat masuk ke facebook korban.

* Cara ini juga dapat digunakan untuk mengembalikan account facebook yang dihack.

Cara Hack Facebook Tanpa Menggunakan Software

Posted by : Unknown
Date :Thursday, September 20, 2012
With 0komentar

Domain Gratis Update

| Friday, September 7, 2012
Read more »
1. Siapkan nama domain .com .net .org .biz .name .info bisa cek Disini
2. Daftar akun Intuit Di Sini
3. Masukan Nama Domain
4. Next
5. Jangan Centang Yang Ada 1 Dollar
6.Apabila Disuruhmasukan Code Visa/Master Masukan Code
Nama card => terserah anda atau [www.Darkhackercheater.blogspot.com]
Nonor card => 4067424205414109
Exp date => 02/13
Scurity => 145
7.Sukses Deh..!!

Apabila Kurang Paham Yang Saya Ketik Bisa Comment Di Bawah!.

Sumber

*NB : jika mengganti link disarankan pada blog baru karena jika blog anda sudh mendapatkan peringkat di google, maka blog kamu akan turun lagi page rank / alexa nya

Domain Gratis Update

Posted by : Unknown
Date :Friday, September 7, 2012
With 1 komentar:

Tutorial Hack Website With Havij

| Wednesday, August 22, 2012
Read more »
1. Download Havij --> Klik & Target --> Klik
2. Cari Target
    Target saya --> http://www.aiqdobrasil.com.br/ [Website Brazil]
3. Buka Havij --> Install
4. Setelah DI install buka Havij.exe
5. Pada Colom Target isikan http://www.aiqdobrasil.com.br/produtos.php?id=-1+union+select+0,1,2,3,4,5,6,7,8,9,10,11--

Tutorial Hack Website With Havij

Posted by : Unknown
Date :Wednesday, August 22, 2012
With 0komentar

buku hacking

| Monday, August 20, 2012
Read more »


Fitur : 
[-] Menemukan username dan password admin sebuah situs
[-] Menemukan username dan password akun Facebook
[-] Menemukan username dan password akun I-Banking (Internet Bangking)
[-] Menemukan username dan password akun PayPal
[-] Membuat dan mengirim Spyware
Catatan : Ebook ini hanya sekedar untuk Media pembelajaran, bukan untuk disalah gunakan.
Apabila ada yang bermasalah karena buku ini, kami tidak bertanggung jawab sepenuhnya.

Download Buku Nya : DI SINI

File : 9MB

buku hacking

Posted by : Unknown
Date :Monday, August 20, 2012
With 1 komentar:

DDoS Attack + pengertiannya

| Thursday, August 16, 2012
Read more »
Click Image To Zoom

ok gua nge share nih DDoS Attack, nah dalam artikel ini ada perkenalan tentang DDoS Attack dan cara penggunaannya XD

DDoS Attack + pengertiannya

Posted by : Unknown
Date :Thursday, August 16, 2012
With 2komentar

cara membuka web yang ter protect oleh TELKOM

|
Read more »
This summary is not available. Please click here to view the post.

cara membuka web yang ter protect oleh TELKOM

Posted by : Unknown
Date :
With 0komentar

CARA HACK FORUM VBULLETI

| Wednesday, July 4, 2012
Read more »
1:- pergi ke Google dan Download Active Perl dan Install

2:- buka NotPad dan Paste kode Code

CARA HACK FORUM VBULLETI

Posted by : Unknown
Date :Wednesday, July 4, 2012
With 0komentar

the best hacking tools

| Monday, May 21, 2012
Read more »
okey kali ini gua akan nge share the best hacking tools ! + link download untuk bahasa indonesia silahlan gunakan fitur google translate disamping !

the best hacking tools

Posted by : Unknown
Date :Monday, May 21, 2012
With 0komentar

secret codes android

| Sunday, May 20, 2012
Read more »
android os%2Bterbaru Kode Kode Rahasia ANDROID
Anda punya HP Android? Tapi bingung dengan cara ngeceknya, apalagi butuh kode-kode rahasia gitu? Tidak usah bingung, kali ini saya akan memberikan Kode-Kode Rahasia ANDROID untuk Anda semuannya.

secret codes android

Posted by : Unknown
Date :Sunday, May 20, 2012
With 0komentar

hack wifi password

| Thursday, May 17, 2012
Read more »
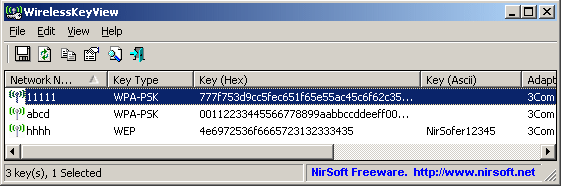
nih gan gua share hack wifi

hack wifi password

Posted by : Unknown
Date :Thursday, May 17, 2012
With 0komentar

keylogger :D

|
Read more »
http://i1-win.softpedia-static.com/screenshots/Keylogger-Douglas_1.png
mungkin banyak yg belum tau apa itu Keylogger ?"keylogger adalah suatu program yg dapat
merekam aktifitas keyboard software ini bisa jg di gunakan untuk kejahatan."

pada ke sempatan kali ini gw bakal sharing keylogger douglas :
klick gambar di bawah ini untuk download keylogger douglas 1.1
https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEiz75s94cu3oHgIzyYwlHR8SjEM7WiMj6bAKSpeOG_mz6bVneqJI5IPMXWCoOhmFG_PJvfGlW_l7Y2T_AQT9S4XFnLLDY2mE2s1SPTWybRdCds11M8BaFJ8fqPctZ6cXiI4CAULKGTq6aKV/s1600/google-chrome-icon-executive.png
Cara penggunaan keylogger dan cara kerja nya liat video di bawah ini gan :


TRIK GW UNTUK MENDAPATKAN E-MAIL & PASSWORD FACEBOOK TEMEN GW :

1.Gw suruh dia log in Facebook di LapTop ku , tapi sebelumnya KEYLOGGER harus sudah di install . kalo udah di install , tinggal suruh dia log in .

2.kalo dia udah log out , suruh dia pergi .....
3.buka folder DOUGLAS
4.Klik READ INFO
5.Cari e-mail & Password FB temen lu....
6.HACk dagh
7.HAppy HACKING !!!!!!!!!!!!!

keylogger :D

Posted by : Unknown
Date :
With 0komentar

addobe flash CS5 FULL + serial key

| Wednesday, May 16, 2012
Read more »

addobe flash CS5 FULL + serial key

Posted by : Unknown
Date :Wednesday, May 16, 2012
With 0komentar

hack opera mini internetan gratis android

| Tuesday, May 15, 2012
Read more »
We, Hackers Reunited Team had modded many softwares like Opera Mini, UC browser etc. for getting Unlimited free GPRS in Airtel. Still many users are enjoying the app now. But recently we have got many Email from our valuable readers to post a working Opera Mini hack for Android Devices. So we have found latest working hack (on march 2012) to get free GPRS on latest Opera Mini next 7 in Airtel. Just follow the steps below and enjoy guys


1. Download Opera Mini next 7 handler hack for Android APK and install

    You need two files. The hacked Opera Mini and an External handler Application. You can either a ZIP file or download 2 files separately


Download OperaMini7hui.zip
Download OperaMini7hui.apk
Download OperaMinihandler.apk


2. Open Handler UI and set value as below


   Real host (Host) : 203.200.118.92
                                   or
                              203.199.70.160

                                   or
                             121.241.248.6:8080


And Leave all others Blank


3. Now Open Opera Mini hack and ENJOY unlimited free GPRS with high speed resume downloads in Airtel

hack opera mini internetan gratis android

Posted by : Unknown
Date :Tuesday, May 15, 2012
With 0komentar

hack Facebook Dengan Facebook Password Decryptor

| Friday, May 4, 2012
Read more »
Orang yang melihat postingan ini berari orang yang ingin melakukan hack fb yah?... hahaha (kidding dlu laa)
Emp kalau untuk saya pribadi sih belum mau menggunakan software ini untuk mendapatkan email dan password orang, soalnya dosa (padahal emang belum sempet aja masukin swfnya ke pc orang) hihihi... bagi yang mw saja silahkan saya share deh softwarenya bagi yang belum tahu, kalau yang udah yaaa liat aja :P, tapi gunakan dengan bertanggung jwab yah... :D

hack Facebook Dengan Facebook Password Decryptor

Posted by : Unknown
Date :Friday, May 4, 2012
With 0komentar

Hacker Best Tool

|
Read more »
Fazebooz
banyak orang yang pengen tau cara hack facebook account.Tool ini di design untuk menghack Facebook accout dengan 2 Simple step. Sediakan Username/Email lalu Pass list dan biarkan bekerja.
program ini akan menghack secara Brute dan jika ada yang cocok maka akan di berikan Password nya kepada kalian,
untuk pada newbie yang bilang ini ga bekerja,sebenernya bekerja namun btuh waktu karena program ini mencobakan satu2 password yang ada di Pass list,memang sih klo terlalu banyak melakukan False Login maka akan menjadi Facebook Freezer,dan accoutn akan menjadi Freeze.hhi
http://adf.ly/196840/uploading.com/files/SCWZZRN6/facebooz.rar.html

Brutus
Bukan musuh si Popeye,tools ini bisa menghack jenis page Login apapun dan mencobakan beberapa Passwords cukup cepat,yup teknik Brute lagi.semakin lengkap Pass list nya semakin besar kemungkinan hacking berhasil
http://adf.ly/196840/uploading.com/files/TR0FCNB2/brutus.zip.html

passlist generator
bnyak sekali Passlist yang beredar di forum2 hacker di indonesia,saya pernah liat ada passlist yang ampe 2GB @_@,bayangkan lengkap nya Passlist tersebut.Jika kalian pengguna Brute Force Attack TOols seperti Brutus ,Phyton Dll.tetapi Ga bisa download File passlist yang lengkap,saya sediakan passlist generator.Tools ini akan membuat Pass list yang kalian butuhkan untuk melakukan Brute Force attack,kecil namun effisien
http://adf.ly/196840/uploading.com/files/f8f9769b/PLG.zip/

In Shadow Batch Virus Gen - 4.1.2
Sebuah Virus Creator.kalian bisa membuat Virus tanpa mempelajari Programing,cukup efektif untuk Para Black hat Hackers
password : "in shadow"
http://adf.ly/196840/uploading.com/files/FZRK98VO/In%20Shadow%20Batch%20Virus%20Gen%20-%204.1.2.zip.html

Atomic Virus Creator V.65
Sama seperti Sodara nya di atas hhe
http://uploading.com/files/6CZZN22N/Atom...5.zip.html

Sekarang ini adalah 3 Tools yang saling melengkapi,kalian akan mendapatkan hasil lebih baik jika ke 3 nya di punyai bersamaan

ExploitScanner
Tools ini akan mencari Website yang vulnerability.kalian musti menuliskan dork nya dan tools ini akan mencari website yang sangat berpotensi untuk bisa di hack.
selalu gunakan dork inurl:"article.php?id=1" sebagai refeerensi awal hhe
http://adf.ly/196840/uploading.com/files/19217P2R/exploitscanner.zip.html

SQL 1 Helper V.2.7
Setelah mendapatkan website yang bisa diserang ,gunakan Tools ini untuk melakukan hack otomatis menggunakan SQL injection. Tools ini akan melakukan semua pekerjaan berat sendiri,cukup pilih tombol untuk menyuruh tools ini bekerja sesuai keinginan.
kalian mungkin membutuh kan metode hash untuk mendapatkan password
http://adf.ly/196840/uploading.com/files/VT1KFQHF/SQLIHelperV.2.7.rar.html
Admin Finder
setelah mendapatkan password,gunakan ini untuk mendapatkan Admin page Login. Beberapa orang memiliki masalah dalam menemukan Admin page tempat si hack mau Login hhi.
http://adf.ly/196840/uploading.com/files/KCDVDDST/adminfinder.rar.html


Cain and Abel
Crack PC password,hack network connections,Sniff,Brute,.......dan dan pekerjaan hacker yang Buruk lain nya ,phew .
hacking tools yang ckup populer di kalangan hacker.jd g usah di jelaskan lagi hhe
http://adf.ly/196840/uploading.com/files/CSHYKLK0/Phish_create_V2.zip.html

w32 Dissasembler Degguer
tools untuk me-disassemble program apapun yang kalian inginkan. Efektif untuk programers
http://adf.ly/196840/uploading.com/files/CX9JY7UR/w32%20disassembler%20degguer.rar.html

72389 Email Bomber
tools ini akan membantumu untuk spaming email apapun yang kalian inginkan.Tools ini special banget karena memiliki ability untuk me-spam dari email yang berbeda saat bersamaan ,Credit Go to Nathan72389
http://adf.ly/196840/uploading.com/files/ZC2HM6E1/72389%20Email%20Bomber.rar.html

Simple binder
Gunakan Tools ini untuk menggabungkan 2 File menjadi 1 file.sangat efektif untuk menyembunyikan Virus / Worms dll.All credit go to Nathan72389
http://adf.ly/196840/uploading.com/files/SEQDHH33/Simple%20Binder%20By%20Nathan72389.rar.html

Hotmail Hacker and Massenger Fun
tool ini akan membantumu hack email hotmail massenger . Sederhananya ini bekerja dengan membuat si korban percaya bahwa dia bisa meng-hack email menggunakan tool ini.namun dalam kenyataan nya dia sendiri yang kena hack.Credit go to nathan72389
http://adf.ly/196840/uploading.com/files/BNTI0A37/Hotmail%20Hacker%20And%20Messenger%20Fun.rar.html

Gmail hacker
Tool ini akan membantumu hack GMail account.cara kerjanya sama seperti Hotmail hacker tools
http://adf.ly/196840/uploading.com/files/3NA6R1VS/Gmail%20Hacker.rar.html

Chat Spammer
Gunakan Spamer ini untuk melakukan spam di chat room apapun.Ketik Prasa yang kamu ingin kan untuk di spam .masih bingung juga kegunaan ini tools ,apa bagus nya sih,namun beberapa yang suka ribut sering pake ginian ,
http://adf.ly/196840/uploading.com/files/D7YJGAI9/Chat%20%20Spammer.rar.html

1st mass mailer 4.2
tool ini akan melakukan mass spam email.Sedikit membingungkan namun efektif
Serial: "18935379480889"
http://adf.ly/196840/uploading.com/files/6SU3NSUT/1st%20Mass%20Mailer%204.2.zip.html

My Lock Box
banyak orang menanyakan tools untuk menyembunyikan File atau Folder.Tool ini akan menyembunyikan File yang kalian inginkan dan menyimpan nya di safe BOx personal,sangat mdah di gunakan
http://adf.ly/196840/uploading.com/files/O0PDO80I/mylockbox_setup.exe.html
I lock
sama seperti tools yang di atas,namun yang ini lebih professional.
http://adf.ly/196840/uploading.com/files/WTGDEX5Z/ilockstp.exe.html
lock an Exe
tool ini akan mengunci Semua Exe file dan membuat file tersebut tidak akan bisa bekerja lagi,
http://adf.ly/196840/uploading.com/files/XIG3N1MN/lockanexe.zip.html
icon changer V3.8
bebarapa orang menanyakan Tool ini untuk bisa merubah beberapa icon dari file yang diinginkan.Gunakan tool ini untuk merubah icon dari suatu File.
http://adf.ly/196840/uploading.com/files/VJHMKK2V/Icon%20Changer%20v3.8.zip.html

Hacker Best Tool

Posted by : Unknown
Date :
With 0komentar

tutorial hacking facebook 100% WORKING ! | WITH VIDIO

| Thursday, May 3, 2012
Read more »

How to Hack Facebook Account 100% Tutorial by djArs Hax0r


tutorial hacking facebook 100% WORKING ! | WITH VIDIO

Posted by : Unknown
Date :Thursday, May 3, 2012
With 0komentar

Trick Hacking menhebol pasword apa saja

| Sunday, April 29, 2012
Read more »
[1] Phising
Phising , adalah tindakan memperoleh informasi pribadi seperti User ID, PIN, nomor rekening, nomor kartu kredit Anda secara tidak sah. Informasi ini kemudian akan dimanfaatkan oleh pihak penipu untuk mengakses rekening, melakukan penipuan kartu kredit atau memandu nasabah untuk melakukan transfer ke rekening tertentu dengan iming-iming hadiah
Aksi ini semakin marak terjadi. Tercatat secara global, jumlah penipuan bermodus phising selama Januari 2005 melonjak 42% dari bulan sebelumnya. Anti-Phishing Working Group (APWG) dalam laporan bulanannya, mencatat ada 12.845 e-mail baru dan unik serta 2.560 situs palsu yang digunakan sebagai sarana phishing.
Selain terjadi peningkatan kuantitas, kualitas serangan pun juga mengalami kenaikan. Artinya, situs-situs palsu itu ditempatkan pada server yang tidak menggunakan protokol standar sehingga terhindar dari pendeteksian
Bagaimana phishing dilakukan?
Teknik umum yang sering digunakan oleh penipu adalah sebagai berikut:
  • Penggunaan alamat e-mail palsu dan grafik untuk menyesatkan Nasabah sehingga Nasabah terpancing menerima keabsahan e-mail atau web sites. Agar tampak meyakinkan, pelaku juga seringkali memanfaatkan logo atau merk dagang milik lembaga resmi, seperti; bank atau penerbit kartu kredit. Pemalsuan ini dilakukan untuk memancing korban menyerahkan data pribadi, seperti; password, PIN dan nomor kartu kredit
  • Membuat situs palsu yang sama persis dengan situs resmi.atau . pelaku phishing mengirimkan e-mailyang berisikan link ke situs palsu tersebut.
  • Membuat hyperlink ke web-site palsu atau menyediakan form isian yang ditempelkan pada e-mail yang dikirim.
[2]. KeyLogger
KeyLogger adalah software yang dapat merekam aktivitas user. Hasil rekaman itu biasa disimpan berupa teks atau gambar. KeyLogger bekerja berdasarkan ketukan keyboard user. Aplikasi ini mampu mengenali form-form sensitif seperti form password misalnya.
Ada cara aman untuk menghindari keyloger:
1. Gunakan password dengan karakter special seperti !@#$%^&*(){}[]. Kebanyakan keyloger akan mengabaikan karakter ini sehingga sang pelaku (pemasang keyloger) tidak akan mendapatkan password anda yang sebenarnya.
2. Persiapkan password dari rumah, simpan dalam bentuk teks. Saat ingin memasukkan password, tingal copy-paste ajah. Keyloger akan membaca password anda berdasarkan ketukan keyboard. Namun cara ini agak beresiko. Mengapa? karena saat anda melakukan copy, data anda akan tersimpan di clipboard. Saat ini banyak dijumpai software-software gratis yang bisa menampilkan data dalam clipboard.
[3]. Web Spoofing
Masih ingat kasus pecurian Account sejumlah nasabah Bank BCA? Ya, itulah salah satu contoh nyata dari Web spoofing. Inti dari tehnik ini ialah dengan memanfaatkan kesalahan user saat mengetikkan alamat situs pada address bar. Pada dasarnya, Web Spoofing adalah usaha untuk menipu korban agar mengira dia sedang mengakses suatu situs tertentu, padahal bukan.
Pada kasus bank BCA, pelaku membuat situs yang sangat mirip dan identik dengan situs aslinya sehingga sang korban yang terkecoh tidak akan merasa ragu mengisikan informasi sensitif seperti user name dan Passwordnya. Padahal, karena situs tersebut adalah situs tipuan, maka semua informasi berharga tadi terekam oleh webserver palsu, yaitu milik sang pelaku.

[4]. Social Engineering

Social Engineering adalah nama suatu tehnik pengumpulan informasi dengan memanfaatkan celah psikologi korban. Atau mungkin boleh juga dikatakan sebagai ‘penipuan’ Sosial Engineering membutuhkan kesabaran dan kehati-hatian agar sang korban tidak curiga. Kita dituntut untuk kreatif dan mampu berpikiran seperti sang korban.
Social Engineering merupakan seni ‘memaksa’ orang lain untuk melakukan sesuatu sesuai dengan harapan atau keinginan anda. Tentu saja ‘pemaksaan’ yang dilakukan tidak secara terang-terangan atau diluar tingkah laku normal yang biasa dilakukan sang korban. Manusia cenderung untuk percaya atau mudah terpengaruh terhadap orang yang memiliki nama besar, pernah (atau sedang berusaha) memberikan pertolongan, dan memiliki kata-kata atau penampilan yang meyakinkan. Hal ini sering dimanfaatkan pelaku social engineering untuk menjerat korbannya. Seringkali sang pelaku membuat suatu kondisi agar kita memiliki semacam ketergantungan kepadanya.Ya, tanpa kita sadari dia mengkondisikan kita dalam suatu masalah dan membuat ( seolah – olah hanya ) dialah yang bisa mengatasi masalah itu. Dengan demikian,tentu kita akan cenderung untuk menuruti apa yang dia instruksikan tanpa merasa curiga.
Sosial Engineering adakalanya menjadi ancaman serius. Memang sepertinya tidak ada kaitan dengan teknologi, namun sosial engineering tetap layak diwaspadai karena bisa berakibat fatal bagi sistem anda. Why?? Karena bagaimanapun juga suatu komputer tetap saja tidak bisa lepas dari manusia. Ya, tidak ada satu sistem komputerpun di muka bumi ini yang bisa lepas dari campur tangan manusia. sehebat apapun pertahanan anda, jika anda sudah dikuasai oleh attacker melalui social engineering, maka bisa jadi anda sendirilah yang membukakan jalan masuk bagi sang attacker.
 
[5]. Password Cracking
‘Hacking while sleeping.’ itulah ungkapan yang biasa dipakai oleh orang-orang yang melakukan password cracking. Mengapa? Karena pada umumnya dibuthkan waktu yang lama untuk melakukan pasword cracking. Bisa berjam-jam, bahkan berhari – hari! Semua itu tergantung dari target, apakah sang target menggunakan password yang umum, password memiliki panjang karakter yang tidak biasa, atau password memiliki kombinasi dengan karakter-karakter special.
Salah satu software yang biasa digunakan untuk melakukan hal ini ialah dengan mengunakan Brutus, salah satu jenis software remote password cracker yang cukup terkenal. Brutus bekerja dengan teknik dictionary attack atau bruce-force attack terhadap port-port http, POP3,ftp, telnet, dan NetBIOS.
Dictionary Attack bekerja dengan mencobakan kata-kata yang ada dalam kamus password. Sedangkan brute – force attack bekerja dengan mencobakan semua kombinasi huruf, angka, atau karakter.
Brute Force Atack bekerja sangat lambat dan membutuhkan waktu yang lama tergantung dari jenis spesifikasi komputernya dan panjang karakter passwordnya. Saat ini telah banyak situs yang menutup akses terhadap akses terhadap usaha login yang secara terus-menerus tidak berhasil.
[6]. Session Hjacking
Session hijacking dewasa ini semakin marak dikalangan para attacker. Session Hijacking biasa dilakukan dengan melakukan peniruan cookies. Jadi pada intinya, kita harus bisa meniru cookies sang korban untuk mendapatkan sesi loginnya.
Lalu bagaimana cara mendapatkan cookies sang korban?
1. Dengan analisa Cookies.
Cara ini relatif sulit dilakukan.
2. Mencuri Cokies.
Misalnya Sang Attacker ingin mendapatkan account si A. Sang Attacker bisa dengan mudah membuat semacam script Java Script yang disisipkan dalam email untuk dikirim ke korban.Saat korban membuka email itu, tanpa sadar cookiesnya akan dicuri dan direkam ke suatu webserver dengan memanfaatkan suatu script PHP.
Belakangan ini yang paling sering menjadi incaran adalah account Friendster. Ada yang menyisipkan suatu scipt lewat testimonial, ada yang menyisipkannya di profilnya sendiri untuk mencuri cookies sang korban dan lain sebagainya. Saya memiliki tips untuk ini:
1. Jangan menggunakan browser Internet Explorer
Saat ingin membuka profil orang lain, jangan menggunakan Internet Explorer. Catat alamat profil yang ingi anda lihat,logout terlebih dahulu dari account anda dan bersihkan semua cookies, baru kemudian bukalah profil Friendster tujuan.
2. Periksa Source CODEnya
Ketika menerima testimonial, periksa terlebih dahulu source codenya. Apakah disana terdapat script asing atau kata-kata yang identik dengan pembajakan seperti :
‘HACKED’, ‘DEFACED’, ‘OWNED’.. dll..
Jika ragu-ragu……. reject ajah..
3. LogOUT tiba-tiba.
Waspada ketika tanpa suatu alasan yang jelas tiba-tiba anda logout dengan sendirinya dari account anda. Saat anda diminta memasukkan username dan password, lihat dulu addressbar anda! apakan anda sedang berada di situs yang semestinya atau tidak. Periksa source code halaman tersebut.Lihat pada form action, kemana informasi anda nantinya akan dikirim.
Sebenarnya session hijacking bisa dicegah jika saja sang penyedia layanan memperhatikan hal-hal berikut:
1. Menetapkan session identifier yang unik
2. Menetapkan sistem identifier berpola acak
3. Session identifier yang independen
4. Session identifier yang bisa dipetakan dengan koneksi
client side.
Fenomena lain adalah, hingga saat artikel ini diterbitkan, ternyata masih banyak dijumpai para user yang tidak melakukan sign out setelah membuka accountnya. Dengan demikian, orang lain yang mengunakan komputer itu dan membuka website yang sama dengan yang telah dibuka oleh orang pertama akan otomatis login ke account sang korban.
[7]. Menjadi Proxy Server
Kita bisa mengumpulkan informasi dengan menjadi proxy server bagi korban untuk dapat berselancar. Dengan menjadi proxy server, seluruh identitas sang peselancar bisa menjadi milik kita.
[8]. Memanfaatkan Kelalaian user dalam penggunaan fiturbrowser


Setiap browser tentunya memiliki fitur yang ditujukan untuk kemudahan dan kenyamanan penggunanya dalam berselancar. Diantaranya ialah dengan adanya cache dan Password Manager.
Di Internet tentunya banyak suatu website yang isinya tidak berubah dalam beberapa hari (Contohnya spyrozone.tk nich.. hehehe Nah, untuk situs yang seperti ini cache menjadi hal yang sangat berguna. Cache akan menyimpan file-file hasil browsing sehinga nantinya jika anda berkunjung lagi ke situs tersebut browser tidak perlu lagi melakukan download untuk kedua kalinya dari server sehingga setiap halaman situs yang telah anda buka sebelumnya akan terbuka dengan lebih cepat. Semua itu biasanya diatur oleh header time to live.
Lho, bagaimana dengan situs-situs penyedia berita yang selalu up to date? Untuk site yang seperti itu, time to live-nya akan di set=0 sehinga nantinya anda akan terus melakukan download setiap kali berkunjung.
Cukup nyaman bukan? Ya, tapi ancaman mulai timbul. Cobalah kini anda jelajahi opsi-opsi yang berkaitan dengan cache pada browser anda. Tentu anda bisa menemui bahwa ada fasilitas untuk menentukan berapa besarnya file temporary yang bisa disimpan di harddisk. Cari juga lokasi dimana file-file tersebut akan disimpan.
Coba anda buka folder tersebut, anda akan menemui file-file html & file-file gambar dari site-site yang sudah anda kunjungi. Pada Browser IE, anda bisa melihat lokasi file cache dengan menjelajahi menu Tools — Internet options — Settings
Lalu apa yang bisa didapatkan?? toh cuma file-file ‘sampah’?? Hmm… sekarang coba anda copy semua file yang ada di sana ke suatu folder. Lalu bukalah salah-satu file htmlnya. Jika itu komputer publik,anda bisa mengetahui situs apa saja yang telah diakses oleh oleh orang sebelum anda.
Hmm.. hanya dengan melihat file temporary anda bahkan bisa melihat password dan dll. Banyak saya temui situs yang menyimpan password dan menampilkannya pada url. Tentunya anda juga pasti sering membacanya di berbagai tutorial.
Kebanyakan browser pada saat ini memiliki fasilitas untuk menyimpan password. Misalnya saat meggunakan Mozilla Firefox, anda pasti sering menerima kotak dialog konfirmasi yang menanyakan apakah anda ingin password anda disimpan atau tidak oleh PasswordManager. Kebanyakan user cenderung untuk memilih opsi YES, entah itu dengan penuh kesadaran atau memang mereka tidak tau ( baca: tidak mau tau) apa maksud dari kotak dialog itu.
Orang lain yang kemudian mengunakan browser itu bisa dengan sangat mudah mendapatkan password korban dengan memasuki menu Tools — Options — Security – Saved password.
Contoh lain adalah fasilitas wand password yang dimiliki oleh browser Opera. Saat anda memasukkan user name dan password pada suatu form dan menekan tombol submit, opera secara default akan meminta konfirmasi kepada anda apakah anda ingin browser menyimpan id dan password anda atau tidak. Lagi dan lagi… kebanyakan netter ceroboh, mereka cenderung untuk memilih opsi ‘YES’.
Lalu?? Orang lain yang kemudian menggunakan browser itu bisa melihat situs apa saja yang telah diakses oleh user, arahkan browser ke situs tersebut, letakkan cursor pada form isian user name, tekan [ALT]+[ENTER] dan BOOOMM!!!! Kenapa?? Jangan kaget dulu!! Hehehe.. form login akan otomatis terisi dengan user name korban lengkap dengan passwordnya (It’s fun enough..
Ini hanya sebagian kecil contoh, jelajahi fitur-firtur browser lain!


[9]. Menghadang Email
Menghadang email? Ya, dan sangat mudah untuk melakukan hal ini. Salah satu cara adalah dengan menggunakan mailsnarf yang terdapat pada utility dsniff. Cara kerja Mailsnarf adalah dengan menghadang paket data yang lewat di Internet dan menyusunnya menjadi suatu email utuh.
Dsniff dan mailsnift merupakan software bekerja atas dasar WinPcap (setara dengan libcap pada Linux) yaitu suatu library yang menangkap paket-paket data. Paket-paket yang ditangkap ini akan disimpan dalam bentuk file oleh Windump, sedangkan Dsniff dan MailSnarf bertindak lebih jauh lagi yaitu menganalisa paket-paket data ini dan menampilkan password (dsniff) atau isi email (mailsnarf).
[10]. Googling
Google.com. Banyak sudah situs yang runtuh, password dan nomor – nomor kartu kredit yang dicuri akibat dari ulah orang yang menyalahgunaan kesaktiannya Dahulu, hal ini mudah dilakukan.Hanya dengan mengetikkan kata kunci tertentu yang berkaitan dengan user name dan password, anda bisa memanen ratusan password user melalui google. Tapi sekarang tampaknya anda harus gigit jari jika menggunakan cara diatas
Jangan sedih dulu karena Google baru saja menelurkan produk barunya, yaitu Google Code Search. Ancaman baru mulai timbul, ‘si pintar’ ini kini dapat meng-crawl hingga kepada archive file yang berada di public directory web server. Hati-hati yang punya kebiasaan untuk menyimpan informasi penting di dalamnya (password, dan info berharga lainnya) Sebaiknya mulai sekarang kebiasaan itu dihilangkan. Selalu proteksi folder-folder yang sensitif agar situs anda bisa hidup lebih lama. Kalo nggak… yach.. tunggu ajah ada orang yang memanfaatkan produk baru google ini untuk mengeruk informasi sensitif dari web server anda. dan jika itu sudah terjadi… maka bersiaplah.. ‘taman bermain’ anda akan diambil alih olehnya..

Trick Hacking menhebol pasword apa saja

Posted by : Unknown
Date :Sunday, April 29, 2012
With 0komentar
← Prev
▲Top▲